
Saat proses login NAGA5000 mengalami kendala, banyak pengguna langsung berasumsi bahwa server pusat bermasalah atau koneksi internet mereka terputus. Padahal, dalam banyak kasus keamanan digital, kendala tidak bisa masuk ke akun justru dipicu oleh faktor-faktor teknis mendasar: mulai dari kesalahan satu karakter pada URL domain, kesalahan pengetikan kredensial, proteksi sesi di perangkat lain, hingga intervensi tautan phishing dari pihak ketiga.
Mencoba masuk berulang kali tanpa mengetahui akar masalahnya justru berisiko memicu mekanisme pengamanan otomatis yang membekukan akun untuk sementara waktu (temporary account lockout). Lebih berbahaya lagi, pengguna yang panik kerap mencari bantuan di kanal tidak resmi dan akhirnya memberikan data rahasia kepada pihak yang tidak bertanggung jawab.
Untuk menghindari risiko tersebut, simak panduan mengenai tujuh kesalahan yang sering terjadi saat login NAGA5000 beserta solusi teknis yang aman dan teruji di bawah ini.
Ringkasan Cepat: Masalah Gagal Login NAGA5000 dan Solusinya
| NO | Masalah / Indikator | Akar Penyebab | Solusi Cepat & Tindakan Pencegahan |
|---|---|---|---|
| 1 | URL berbeda / Tampilan mencurigakan | Salah ketik domain (typosquatting) atau link palsu | Ketik manual alamat resmi, simpan di bookmark peramban |
| 2 | Form minta PIN / OTP / Data kartu | Halaman tiruan (phishing) mencuri kredensial | Segera tutup halaman, jangan masukkan data apa pun |
| 3 | Akses ditolak meski password dirasa benar | Kata sandi lama atau dipakai di platform lain yang bocor | Gunakan password manager, buat kombinasi unik & kuat |
| 4 | Muncul peringatan “Terlalu banyak percobaan” | Memaksa login berulang kali saat lupa sandi | Berhenti 15–30 menit, cek Caps Lock & autofill cache |
| 5 | Akun mudah diakses pihak luar | Belum mengaktifkan lapisan proteksi ganda (2FA) | Aktifkan 2FA via aplikasi autentikator, simpan kode cadangan |
| 6 | Sesi akun terbuka di perangkat lain | Memilih opsi “Ingat Saya” di komputer/warnet umum | Logout tuntas, bersihkan cookie/cache, tutup peramban |
| 7 | Akun diambil alih setelah klik link reset | Tautan pemulihan didapat dari media sosial / forum | Hanya minta reset lewat portal login resmi terverifikasi |
Kesalahan 1: Membuka Alamat URL Login NAGA5000 yang Keliru atau Palsu
Kekeliruan paling fatal umumnya terjadi sebelum tombol masuk ditekan: mengakses alamat web yang salah. Praktik typosquatting, yakni pendaftaran nama domain yang hanya berbeda satu huruf, menggunakan ekstensi domain asing, atau memanfaatkan tanda hubung tambahan, adalah taktik umum yang digunakan pelaku kejahatan siber untuk mengecoh pengguna.
Banyak halaman tiruan mereplikasi logo, tata letak antarmuka, kombinasi warna, dan teks tombol secara identik sehingga secara visual tampak sangat meyakinkan. Namun, kemiripan visual bukanlah jaminan atas keaslian layanan digital.
Langkah Pencegahan:
Ketik alamat secara cermat:
Biasakan mengetik domain login naga5000 resmi secara langsung pada bilah alamat peramban ketimbang mengeklik tautan yang beredar di grup obrolan publik atau media sosial.
Verifikasi status sertifikat SSL/TLS:
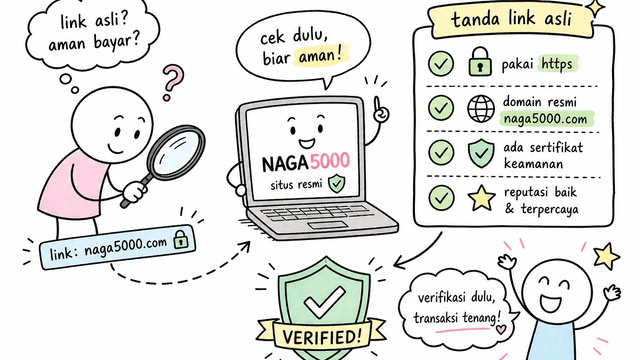
Periksa apakah alamat diawali dengan “https://” dan tidak memicu notifikasi peringatan keamanan merah dari peramban. Penting untuk diingat bahwa sertifikat SSL hanya mengenkripsi transmisi data; sertifikat tidak membuktikan integritas kepemilikan situs.
Gunakan panduan verifikasi:
Pelajari langkah-langkah sistematis dalam panduan cara memverifikasi login NAGA5000 asli untuk memastikan Anda berada di portal resmi.
Kesalahan 2: Mengabaikan Indikator Keamanan Halaman yang Mencurigakan
Halaman formulir autentikasi yang sah hanya akan meminta informasi login standar, seperti nama pengguna (username), nomor identifikasi akun, atau alamat surel terdaftar beserta kata sandi.
Jika pada halaman yang Anda buka tiba-tiba muncul formulir yang meminta data sensitif seperti PIN kartu ATM, kode OTP perbankan, kata sandi akun email pribadi, nomor kartu identitas, atau foto kartu debit, maka halaman tersebut dipastikan merupakan formulir jebakan pencurian data (phishing).
Indikator Halaman Login Berbahaya:
Pengalihan rute (redirect) berkali-kali
URL berpindah otomatis ke beberapa domain perantara yang tidak dikenal, dengan deretan parameter URL acak yang panjang.
Pemberitahuan peringatan peramban
Google Chrome, Mozilla Firefox, atau Safari menampilkan layar merah bertuliskan “Deceptive site ahead” atau “Situs berbahaya terdeteksi”.
Mendesak tindakan buru-buru
Menggunakan pesan manipulasi psikologis, seperti: “Akun Anda akan ditutup permanen dalam 5 menit jika belum memasukkan data sekarang”.
Berdasarkan rekomendasi keamanan dari otoritas seperti CISA (Cybersecurity and Infrastructure Security Agency), jangan pernah memasukkan kredensial apa pun ke dalam situs yang menunjukkan anomali data tersebut. Segera tutup tab peramban Anda.
Kesalahan 3: Menggunakan Kata Sandi yang Sama di Banyak Platform
Banyak pengguna memilih kata sandi yang mudah diingat, seperti nama panggilan, tanggal lahir, kombinasi angka `123456`, atau nama karakter gim, serta menggunakan kata sandi yang sama persis untuk semua akun online mereka.
Kebiasaan ini membuka celah serangan yang disebut credential stuffing. Apabila salah satu platform online lain yang Anda ikuti pernah mengalami kebocoran data (data breach), para peretas dapat menggunakan daftar kombinasi email dan sandi tersebut untuk mencoba masuk ke berbagai portal lain, termasuk akun Anda.
“`
[Kata Sandi Lemah / Sama di Semua Layanan]
├── Akun Forum / Media Sosial bocor
└── Peretas mencoba kombinasi ke akun digital lain (Credential Stuffing)
“`
Solusi Praktis:
- Buat password unik untuk login naga5000 dengan panjang minimal 12–16 karakter yang mengombinasikan huruf besar, huruf kecil, angka, dan simbol khusus.
- Gunakan aplikasi pengelola kata sandi yang terpercaya, seperti Bitwarden atau pengelola kata sandi bawaan sistem operasi. Pengelola kata sandi mampu menghasilkan kombinasi acak berkekuatan tinggi serta mengisinya secara otomatis hanya pada domain yang benar.
Kesalahan 4: Terus Mencoba Saat Gagal Login NAGA5000 Hingga Akun Terkunci
Ketika sistem menampilkan pesan kesalahan seperti “Username atau password salah“, respons spontan sebagian pengguna adalah menekan tombol login berulang-ulang dengan cepat sambil menebak-nebak kombinasi kata sandi yang salah.
Tindakan ini sangat tidak disarankan pada login naga5000. Sebagian besar infrastruktur web modern menerapkan sistem pembatasan laju (rate limiting) dan proteksi anti-brute force. Jika terjadi kegagalan otentikasi sebanyak 3 hingga 5 kali berturut-turut, sistem keamanan server secara otomatis akan:
- Membekukan alamat IP perangkat untuk sementara waktu (15 menit hingga 1 jam).
- Mengunci akun pengguna untuk mencegah upaya peretasan otomatis.
- Menampilkan tantangan CAPTCHA secara berulang.
Tindakan yang Benar Saat Gagal Masuk:
- Berhenti sejenak: Jangan melakukan percobaan login naga5000 lebih dari dua kali berturut-turut.
- Cek kondisi papan ketik (keyboard): Pastikan tombol Caps Lock tidak aktif dan tata letak bahasa keyboard berada pada setelan default (QWERTY Indonesia/Inggris).
- Bersihkan autofill usang: Peramban terkadang mengisi kolom sandi secara otomatis dengan kata sandi lama yang belum diperbarui. Hapus isian tersebut dan ketikkan kata sandi terbaru secara manual.
- Periksa spasi tersembunyi: Jika Anda menyalin sandi dari catatan, pastikan tidak ada karakter spasi ekstra di awal atau di akhir teks sandi.
Kesalahan 5: Tidak Menyiapkan Autentikasi Dua Faktor (2FA)
Kata sandi serumit apa pun tetap rentan terhadap malware pencatat ketukan tombol (keylogger), serangan jaringan, atau kebocoran data. Tanpa lapisan perlindungan tambahan, siapa saja yang memiliki kombinasi nama pengguna dan kata sandi Anda dapat langsung masuk tanpa hambatan.
Autentikasi dua faktor (2FA/MFA) bertindak sebagai benteng pertahanan kedua pada login naga5000. Saat fitur ini aktif, sistem akan meminta verifikasi tambahan (seperti kode acak 6 digit dari aplikasi Google Authenticator, Authy, atau verifikasi SMS) setiap kali ada upaya login dari peramban atau perangkat baru.
Panduan Mengelola 2FA login naga5000 dengan Benar:
Prioritaskan aplikasi autentikator
Kode berbasis aplikasi (TOTP) jauh lebih aman dibandingkan kode via SMS yang rentan terhadap pembajakan kartu SIM (SIM swap).
Amankan kode pemulihan (backup codes)
Saat pertama kali mengaktifkan 2FA, sistem umumnya memberikan sekumpulan kode cadangan darurat. Cetak atau simpan kode ini di tempat yang aman terpisah dari ponsel Anda.
Jaga kerahasiaan kode OTP
Jangan pernah membagikan kode 6 digit tersebut kepada siapa pun, termasuk oknum yang mengaku sebagai staf teknis atau petugas layanan pelanggan. Staf resmi tidak pernah membutuhkan kode rahasia Anda untuk menyelesaikan kendala teknis.
Kesalahan 6: Mengaktifkan Fitur “Ingat Perangkat” pada login naga5000 di Komputer Publik
Kotak centang “Ingat Saya” (Remember Me) atau “Simpan Kredensial di Perangkat Ini” memang sangat praktis jika Anda menggunakan ponsel pintar atau laptop pribadi. Namun, fitur ini menjadi bumerang berbahaya jika diaktifkan saat menggunakan perangkat publik, seperti komputer warnet, laptop pinjaman rekan kerja, atau jaringan peramban bersama.
Saat fitur tersebut diaktifkan, peramban menyimpan token sesi (session cookies) dengan waktu yang cukup lama. Pengguna berikutnya yang duduk di komputer tersebut dapat langsung membuka sesi akun Anda tanpa perlu mengetahui nama pengguna maupun kata sandi.
Praktik Aman di Komputer Bersama:
- Selalu gunakan mode penyamaran (Incognito/Private Window) saat harus membuka akun di perangkat yang bukan milik Anda.
- Jangan pernah menyetujui tawaran peramban untuk menyimpan kata sandi (“Save password?” -> Pilih Never / Jangan Pernah).
- Biasakan melakukan proses Log Out (Keluar) secara tuntas setelah selesai; jangan sekadar menutup jendela browser.
- Jika Anda lupa keluar dari perangkat umum, segera akses akun dari perangkat pribadi Anda. Buka menu manajemen perangkat/sesi yang sedang aktif jika tersedia. Selanjutnya, pilih opsi “Keluar dari Semua Perangkat Lain”, lalu segera perbarui kata sandi Anda.
Kesalahan 7: Mengikuti Tautan Reset Kata Sandi dari Akun Pihak Ketiga
Lupa kata sandi merupakan hal yang wajar. Namun, momen panik saat tidak bisa masuk ke akun sering dimanfaatkan oleh oknum penipu di forum publik, kanal komunitas Telegram, atau kolom komentar media sosial.
Modus penipuan ini umumnya berupa akun palsu bertitel “Bantuan Dukungan Resmi” yang menawarkan bantuan kilat, lalu mengarahkan korban untuk mengeklik tautan formulir reset kata sandi khusus yang mereka buat. Mengisi data pada formulir tersebut sama saja dengan menyerahkan akun Anda secara cuma-cuma.
Jalur Resmi Pemulihan Kata Sandi:
- Lakukan permintaan reset hanya melalui tombol resmi “Lupa Kata Sandi” yang tertera di halaman login utama yang sudah Anda verifikasi.
- Tunggu notifikasi instruksi pemulihan kata sandi di kotak masuk (inbox) alamat surel atau nomor telepon yang terdaftar pada akun Anda. Periksa juga folder Spam atau Promosi.
- Periksa domain pengirim surel pemulihan. Pastikan domain pengirim benar-benar sesuai dengan domain resmi penyedia layanan.
- Untuk pemahaman lebih lanjut mengenai pengujian keabsahan rute akses, baca artikel pendukung kami tentang login menggunakan NAGA5000 link alternatif: cara cek akses dan keamanan.
Prosedur Aman Jika Tetap Gagal Login NAGA5000
Apabila Anda telah menerapkan seluruh kiat di atas namun akun Anda tetap tidak dapat diakses, ikuti langkah eskalasi bantuan yang terstruktur dan aman berikut:
1. Kumpulkan Dokumentasi Teknis Non-Sensitif
- Ambil tangkapan layar (screenshot) pesan error spesifik yang muncul di layar (misalnya: “Kode Error 403 – Forbidden”, “Sesi kedaluwarsa”, atau “Akun dibatasi sementara”).
- Catat waktu yang tepat saat kendala terjadi beserta tipe perangkat, sistem operasi, dan peramban yang Anda gunakan (contoh: Android 14 / Chrome versi 128).
2. Uji Koneksi Alternatif
Terkadang ISP (penyedia internet) mengalami gangguan pada DNS. Uji coba dengan beralih sejenak dari jaringan Wi-Fi ke data seluler untuk memastikan gangguan berasal dari rute jaringan lokal Anda.
3. Waspadai Aplikasi “Pembersih / Pembuka Akses”
Jangan pernah mengunduh file “.apk” asing atau memasang ekstensi peramban pihak ketiga yang diklaim dapat menembus sistem login. File semacam itu kerap disusupi trojan perbankan atau perangkat pengintai (spyware).
4. Hubungi Kanal Dukungan Terverifikasi
Sampaikan kendala Anda kepada tim layanan pelanggan resmi melalui saluran komunikasi yang tercantum di situs asli. Jelaskan detail kendala teknis dan sertakan tangkapan layar pesan error tanpa pernah membocorkan informasi rahasia akun Anda.
Tanya Jawab Seputar Kendala Login NAGA5000 (FAQ)
Mengapa akun saya tiba-tiba terblokir saat mencoba login?
Akun biasanya terblokir sementara karena sistem mendeteksi percobaan kata sandi yang salah beberapa kali, atau mendeteksi upaya login dari alamat IP yang dianggap berisiko tinggi. Tunggu selama 15–30 menit tanpa melakukan percobaan lagi, lalu coba kembali dengan kata sandi yang benar.
Bagaimana cara membedakan halaman login resmi dan halaman phishing/tiruan?
Periksa nama domain pada bilah URL peramban secara detail. Halaman resmi memiliki ejaan domain yang konsisten tanpa imbuhan karakter aneh, menggunakan koneksi HTTPS yang valid tanpa pesan error sertifikat, dan tidak pernah meminta data finansial atau OTP yang tidak berhubungan dengan otentikasi login.
Apakah staf dukungan resmi berhak meminta kata sandi untuk membantu akun saya?
Tidak. Tim dukungan teknis yang profesional tidak pernah membutuhkan kata sandi, PIN, maupun kode OTP otentikator Anda untuk memeriksa kendala pada basis data sistem. Segala bentuk permintaan kata sandi merupakan indikasi penipuan.
Apa yang harus dilakukan jika saya terlanjur memasukkan data di situs mencurigakan?
Jika Anda menduga telah memasukkan data pada situs tiruan, segera buka portal resmi dari perangkat yang bersih, lakukan pemulihan akun melalui fitur reset kata sandi secepat mungkin, dan aktifkan autentikasi dua faktor (2FA) untuk memutus akses pihak luar.
3 Fondasi Utama Login yang Aman
Menjaga kelancaran dan keamanan proses login NAGA5000 berakar pada penerapan tiga disiplin digital sederhana:
- Verifikasi Domain: Selalu pastikan URL yang dibuka adalah alamat resmi yang sah sebelum Anda mengetikkan karakter kredensial apa pun.
- Kredensial Kuat & Mandiri: Terapkan kombinasi kata sandi yang unik, gunakan bantuan aplikasi pengelola kata sandi, dan gunakan autentikasi 2FA.
- Kedisiplinan Perangkat: Jangan menyimpan sesi masuk pada gawai umum, serta selalu lakukan pemulihan akun secara mandiri melalui kanal resmi.
Dengan menerapkan langkah-langkah di atas, risiko akun Anda terkunci atau diambil alih oleh pihak ketiga dapat diminimalkan.